Google、AIバグ修正ツールを公開
Google Open-Sources Mantis: A Modular Skills Toolkit That Lets Coding Agents Find, Reproduce and Patch Vulnerabilities
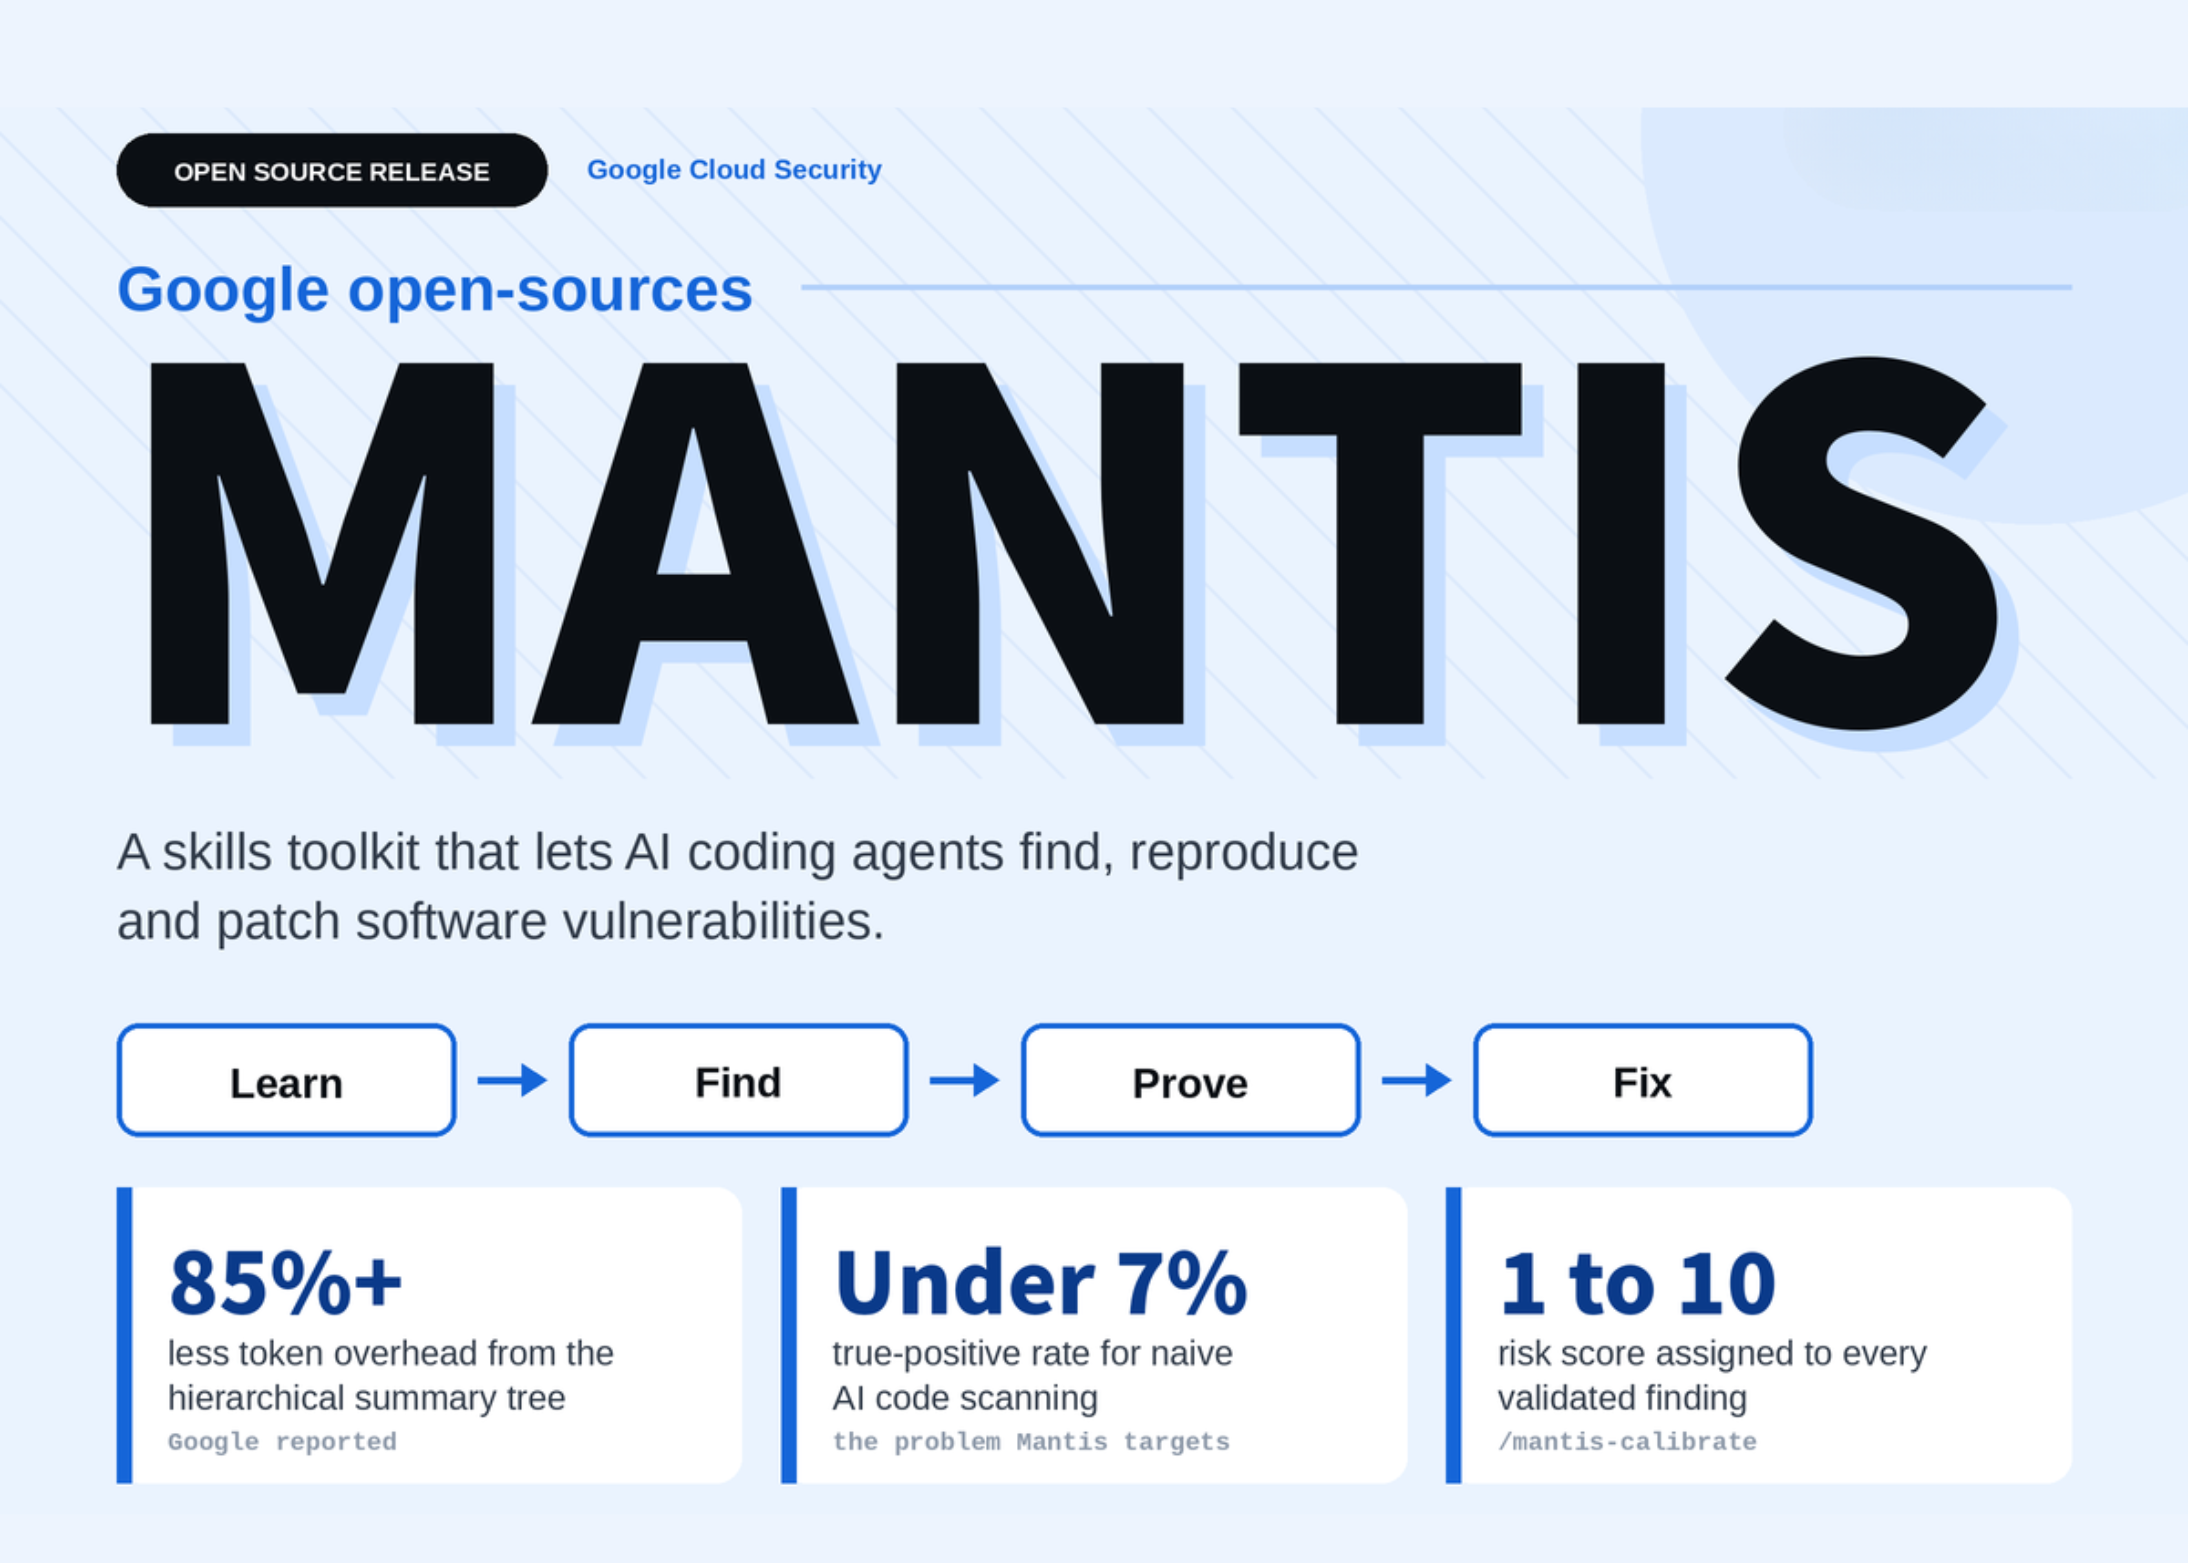
GoogleがAIがソフトのバグを見つけ、修正するツール「Mantis」を公開。開発者がより安全なソフトを効率的に作れるようになります。
Googleは、AIコーディングエージェントが脆弱性のライフサイクル全体を実行できるようにする、スタックに依存しないセキュリティレビュー機能のツールキットであるMantisをオープンソース化しました。これは、疑わしい欠陥を見つけ、誤検知を除外し、サンドボックス内でバグを再現し、最小限のパッチを作成し、そのパッチを再攻撃し、残存リスクを評価します。Mantisは、リポジトリに向けて放置するようなスキャナーではありません。これは、既存のコーディングエージェントがロードするスラッシュコマンドのセットであり、そのエージェントがコードを実行できる場所に関する厳格なルールも含まれています。展開可能かというと、ローカルおよび内部評価用には可能ですが、まだ本番環境向けではありません。今日からクローンして、Gemini CLI、Antigravity CLI、Google ADK、またはその他の同等のエージェントフレームワークで実行できます。Mantisのパイプラインは、各ステージを個別のスキルディレクトリとして公開し、スラッシュコマンドとして呼び出し、順次連鎖させます。スーパーバイザースキルである /mantis-meta-agent は、長期間のセッションでループ全体を駆動できます。初期段階ではターゲットを学習します: /mantis-history は過去のセキュリティ修正のためにバージョン管理履歴をマイニングし、 /mantis-summarize はディレクトリマップを作成し、 /mantis-architecture はMarkdownのナレッジベースを構築し、 /mantis-threat-model は信頼境界を導き出し、 /mantis-plan はターゲットを絞ったロードマップを作成します。中間段階では発見とフィルタリングを行います: /mantis-researcher は計画に対してファイルをスイープし、次に /mantis-dedupe 、 /mantis-review 、 /mantis-critic は重複を排除し、ネガティブなルールを適用し、リリースビルドで発生し得ない問題を削除します。後期段階では証明と修正を行います: /mantis-reproduce はgVisorまたはネットワークが無効なVMでペイロードを実行し、 /mantis-chain は個別に確認された発見から多段階の悪用チェーンを組み立て、 /mantis-patch は修正を適用および検証し、 /mantis-calibrate は1から10までのリスクスコアを割り当て、 /mantis-reflect は次のパスのために学習を書き戻し、 /mantis-report は人間が読めるレビューパケットを作成します。新しいスキルである /mantis-advise は、フローを反転させます。これは、蓄積された脅威モデル、過去のバグをクエリします。
この記事について質問
記事の内容に答えます。記事外のことは都度ウェブで調べます。